Sommaire
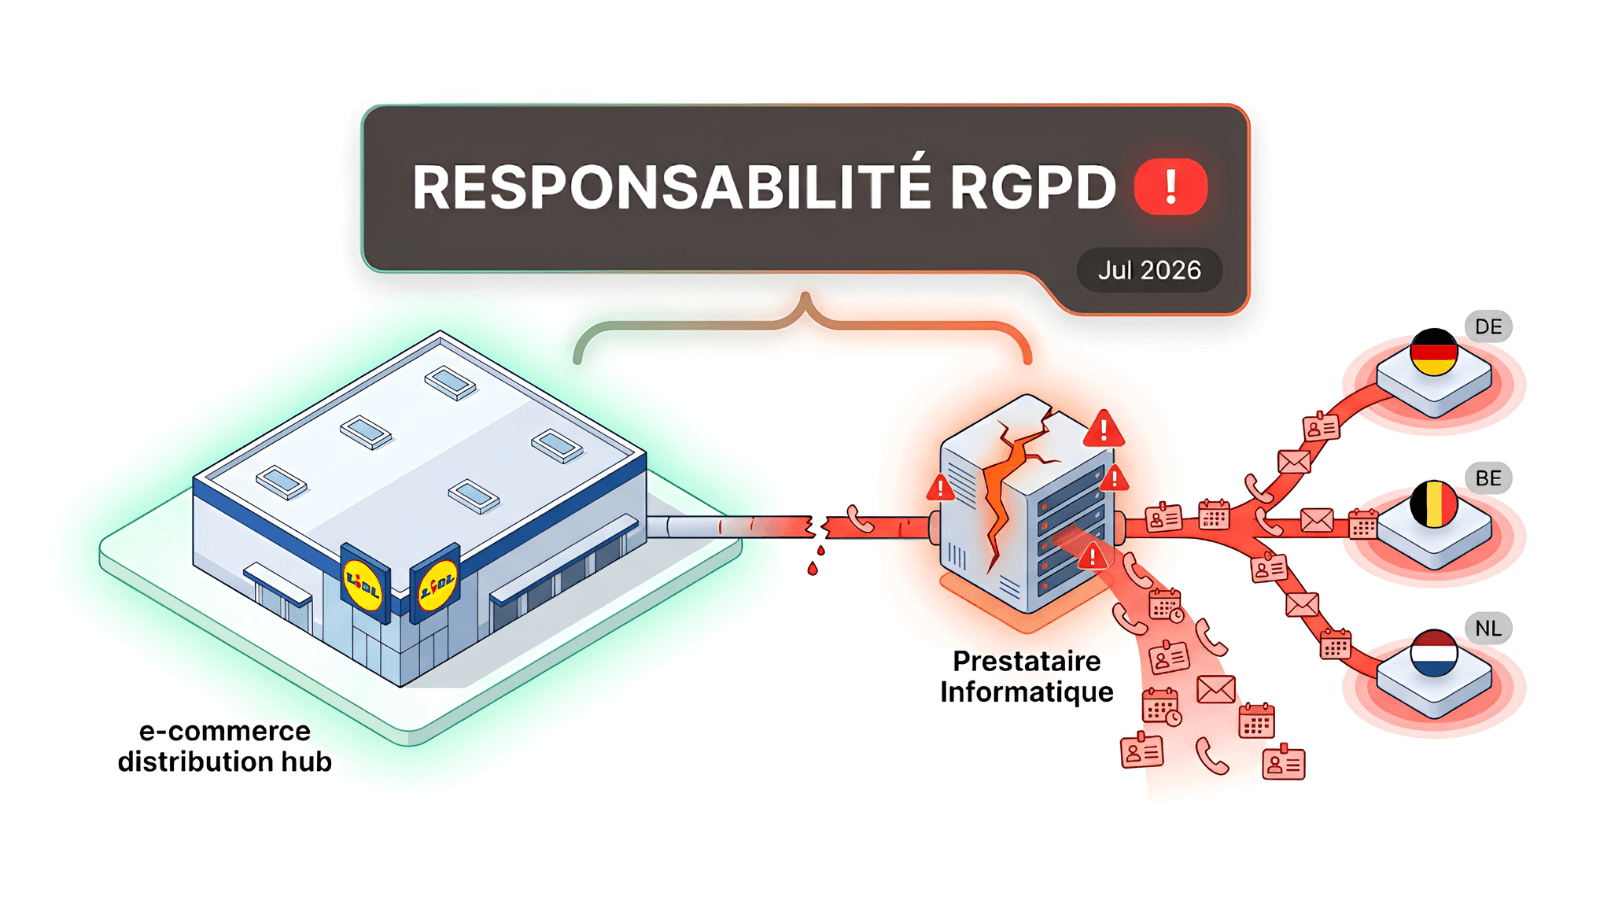
Lidl a informé les clients de sa boutique en ligne en Allemagne, en Belgique et aux Pays-Bas que leurs données avaient été volées lors d'une violation chez un prestataire informatique, et non dans ses propres systèmes. Noms, numéros de téléphone, adresses e-mail, dates de naissance et numéros de client ont été dérobés. En vertu du RGPD, le responsable de traitement reste responsable de la violation d'un sous-traitant.
Lidl a informé les clients de sa boutique en ligne en Allemagne, en Belgique et aux Pays-Bas que leurs données personnelles avaient été volées lors d'une violation chez l'un de ses prestataires informatiques, et non dans ses propres systèmes. Le distributeur a commencé à envoyer des courriels aux clients concernés le 10 juillet 2026 et a confirmé l'incident dans des avis publiés sur ses sites d'assistance belge et néerlandais. Les noms, numéros de téléphone, adresses e-mail, dates de naissance et numéros de client ont été dérobés. La leçon : un distributeur reste responsable des données de ses clients, même lorsque le fichier ayant fuité se trouvait sur l'infrastructure d'un prestataire.
Ce qui s'est passé
Lidl, détenu par le groupe Schwarz, indique que des personnes inconnues ont brièvement accédé à un fichier de données de clients stocké séparément et en ont volé une partie, selon les avis rapportés par BleepingComputer et Help Net Security. L'entreprise précise que le système de la boutique en ligne lui-même n'a pas été touché. Les champs volés confirmés sont la civilité, le prénom et le nom, le numéro de téléphone, l'adresse e-mail, la date de naissance et le numéro de client. Lidl ajoute qu'elle ne peut pas encore exclure que des mots de passe, des adresses de facturation et de livraison, des coordonnées bancaires ou d'autres informations de paiement aient également été concernés, tout en indiquant que les comptes clients n'ont pas été touchés.
Le prestataire informatique victime de la violation a déposé une plainte et mandaté des enquêteurs en criminalistique numérique, selon la déclaration de Lidl. Lidl a informé les autorités de protection des données des pays concernés, dont l'Autorité néerlandaise de protection des données, et a invité les clients à se méfier des tentatives d'hameçonnage susceptibles d'utiliser les informations volées. Le prestataire n'a pas été nommé, et le nombre de clients concernés n'a pas été communiqué. L'ampleur au-delà des champs confirmés reste non confirmée.
Pourquoi cela compte pour le risque tiers
Le schéma en cause est celui de l'exposition via un sous-traitant. Un sous-traitant est un prestataire qui traite des données personnelles pour votre compte, par exemple une société qui héberge ou gère une partie d'une boutique en ligne. En vertu du Règlement général sur la protection des données (RGPD), l'entreprise qui décide des finalités et des moyens du traitement, le responsable de traitement, demeure responsable de ces données même lorsque c'est un sous-traitant qui détient le fichier ayant fuité. Les clients ont reçu un avis portant le nom de Lidl, pas celui du prestataire. Le fournisseur était le maillon faible, mais la responsabilité, l'obligation de notification et le coût réputationnel sont retombés sur la marque.
Ce que les équipes devraient en retenir
Deux enseignements. D'abord, cartographiez l'endroit où reposent réellement les données de vos clients, y compris les fichiers qu'un prestataire stocke séparément de votre plateforme principale. Une violation peut contourner un système central bien défendu et exposer tout de même vos clients si un sous-traitant en détient une copie. Ensuite, fixez le délai de notification des violations avec vos sous-traitants dans le contrat. Le RGPD accorde aux responsables de traitement 72 heures pour notifier une autorité de contrôle après en avoir pris connaissance. Si un sous-traitant tarde à vous informer, votre propre délai court déjà. Un interlocuteur désigné et une fenêtre de notification fixe transforment cette course contre la montre en procédure.
Pour cadrer cette responsabilité, il peut être utile de voir ce que le RGPD attend d'un responsable de traitement lorsqu'un sous-traitant est victime d'une violation.
FAQ
Le système de la boutique en ligne de Lidl a-t-il été violé ?
Lidl affirme que non. Elle déclare que le système de la boutique en ligne n'a pas été touché et que les données provenaient d'un fichier stocké séparément, détenu dans le cadre d'un prestataire informatique. Les comptes clients n'ont pas été touchés, selon l'entreprise.
Quelles données ont été volées ?
Confirmé : civilité, nom, numéro de téléphone, adresse e-mail, date de naissance et numéro de client. Lidl indique qu'elle ne peut pas encore exclure que des mots de passe, des adresses de facturation et de livraison, des coordonnées bancaires ou d'autres informations de paiement aient été concernés. Cette ampleur plus large reste non confirmée.
Pourquoi est-ce une affaire de RGPD et pas seulement un problème de fournisseur ?
En vertu du RGPD, le responsable de traitement reste responsable des données personnelles traitées par ses prestataires. Lidl porte l'obligation de notification et l'exposition réputationnelle, même si le système violé appartenait à un sous-traitant.
Vous souhaitez appliquer cela à votre écosystème fournisseurs ? Découvrez la plateforme en action et cartographiez vos principaux risques fournisseurs en direct lors d'une présentation.