Sommaire
- Les chiffres qui définissent le risque
- Quel est le degré de concentration de la distribution hôtelière ?
- Que contient la pile de fournisseurs d'un hôtel ?
- D'où viennent les pertes les plus lourdes ?
- Que se passe-t-il quand un fournisseur s'arrête, tout simplement ?
- La réglementation fait-elle désormais peser le risque tiers sur l'hôtel ?
- Le dernier fournisseur arrivé dans la pile : les assistants de réservation IA
- Un cadre de gestion du risque tiers pour les établissements sans équipe de sécurité
- FAQ
- Qu'est-ce que le risque tiers dans l'hôtellerie ?
- Booking.com représente-t-il un risque de sécurité pour les hôtels ?
- Que se passe-t-il si le PMS ou le channel manager d'un hôtel tombe en panne ?
- Qui est responsable quand le fournisseur d'un hôtel subit une fuite de données ?
- PCI DSS s'applique-t-il aux petits hôtels indépendants ?
- Qu'était la fuite Sabre SynXis et pourquoi compte-t-elle ?
- Les serrures connectées des hôtels sont-elles sûres ?
- Les assistants de réservation IA sont-ils un risque tiers pour les hôtels ?
- Comment les assistants IA choisissent-ils les hôtels qu'ils recommandent ?
- ChatGPT est-il un tiers qu'un hôtel doit prendre en compte au titre du RGPD ?
- Quel est le degré de concentration du marché des OTA hôtelières ?
- Comment un petit hôtel sans équipe de sécurité peut-il gérer le risque fournisseurs ?
La plus grande exposition cyber d'un hôtel se trouve désormais dans une poignée de plateformes qu'il n'exploite pas. Comment la pile OTA, PMS, channel manager, paiement et serrures est construite, où elle cède, qui est responsable, et ce qu'un établissement sans équipe de sécurité peut faire.
La plus grande exposition cyber d'un hôtel se trouve désormais dans une poignée de plateformes qu'il n'exploite pas. Voici comment cette pile est construite, où elle cède, qui est responsable quand elle cède, et ce qu'un établissement sans équipe de sécurité peut concrètement faire.
Le principal risque cyber d'un hôtel est concentré chez des fournisseurs qu'il ne contrôle pas : les incidents les plus coûteux arrivent donc par un tiers ou une quatrième partie, et non par les systèmes de l'hôtel lui-même. Un établissement indépendant type signe des contrats avec une douzaine de fournisseurs, puis dépend de la sécurité d'une quarantaine, car chacun d'eux a ses propres fournisseurs. La seule couche de distribution est devenue si concentrée qu'un unique jeu d'identifiants extranet volés peut atteindre l'essentiel du chiffre d'affaires en ligne d'un établissement, et les pires incidents de la dernière décennie, de la fuite Sabre SynXis à la vague de fraude sur l'extranet Booking.com en passant par la panne CrowdStrike, n'ont jamais touché le réseau de l'hôtel. Un programme de gestion du risque tiers qui s'arrête à la porte de chaque fournisseur passe donc à côté de presque toute l'exposition réelle.
Les chiffres qui définissent le risque
- Booking Holdings détient 68,8 % des réservations OTA en Europe et Expedia Group 16,6 %, soit 85,4 % à eux deux (HOTREC, European Hotel Distribution Study 2026).
- Les OTA génèrent 29,9 % des nuitées hôtelières européennes, contre 19,7 % en 2013, les canaux directs pesant 51,3 % (HOTREC 2026).
- En Suisse, Booking.com représente à lui seul plus de 70 % des réservations en ligne des établissements interrogés (hotelleriesuisse / HES-SO, mai 2026).
- Le marché européen des OTA atteint environ 5 000 sur l'indice de Herfindahl-Hirschman, soit près du double du seuil de forte concentration retenu par les régulateurs (notre calcul à partir des parts HOTREC).
- 66 % des hôtels européens utilisent un channel manager, et SiteMinder relie à lui seul plus de 50 000 établissements (HOTREC 2026 ; présentation investisseurs SiteMinder FY25).
- La fuite Sabre SynXis a exposé les données d'environ 1,3 million de cartes bancaires sur quelque 36 000 établissements raccordés au système (procureur général du Connecticut ; rapport 10-K de Sabre).
- La mise à jour CrowdStrike de juillet 2024 a planté 8,5 millions d'appareils Windows, moins de 1 % du parc Windows selon Microsoft.
- Les failles Unsaflok ont touché plus de 3 millions de serrures dans environ 13 000 établissements de 131 pays, et seules 36 % environ étaient corrigées un an après le début des correctifs (unsaflok.com).
Quel est le degré de concentration de la distribution hôtelière ?
Le marché européen des OTA est de fait un duopole, et l'exposition cyber d'un établissement est concentrée exactement comme son chiffre d'affaires. L'étude HOTREC 2026, menée auprès de 2 713 hôtels, attribue 68,8 % des réservations OTA à Booking Holdings et 16,6 % à Expedia Group ; dans les hôtels de chaîne, les deux atteignent près de 94 %. Selon notre propre calcul à partir de ces parts, le marché se situe autour de 5 000 sur l'indice de Herfindahl-Hirschman, environ le double du niveau que les régulateurs américains qualifient de fortement concentré. La Suisse accentue encore le phénomène : hotelleriesuisse et la HES-SO ont indiqué en mai 2026 que Booking.com représente à lui seul plus de 70 % des réservations en ligne des établissements interrogés. La conséquence est directe. Quand une plateforme détient l'essentiel de vos réservations en ligne, un seul compte extranet compromis, une seule panne d'API ou une seule modification unilatérale des conditions frappe la majeure partie de votre activité d'un coup, et vous n'avez aucun levier pour négocier les clauses de sécurité d'un fournisseur de cette taille.
Que contient la pile de fournisseurs d'un hôtel ?
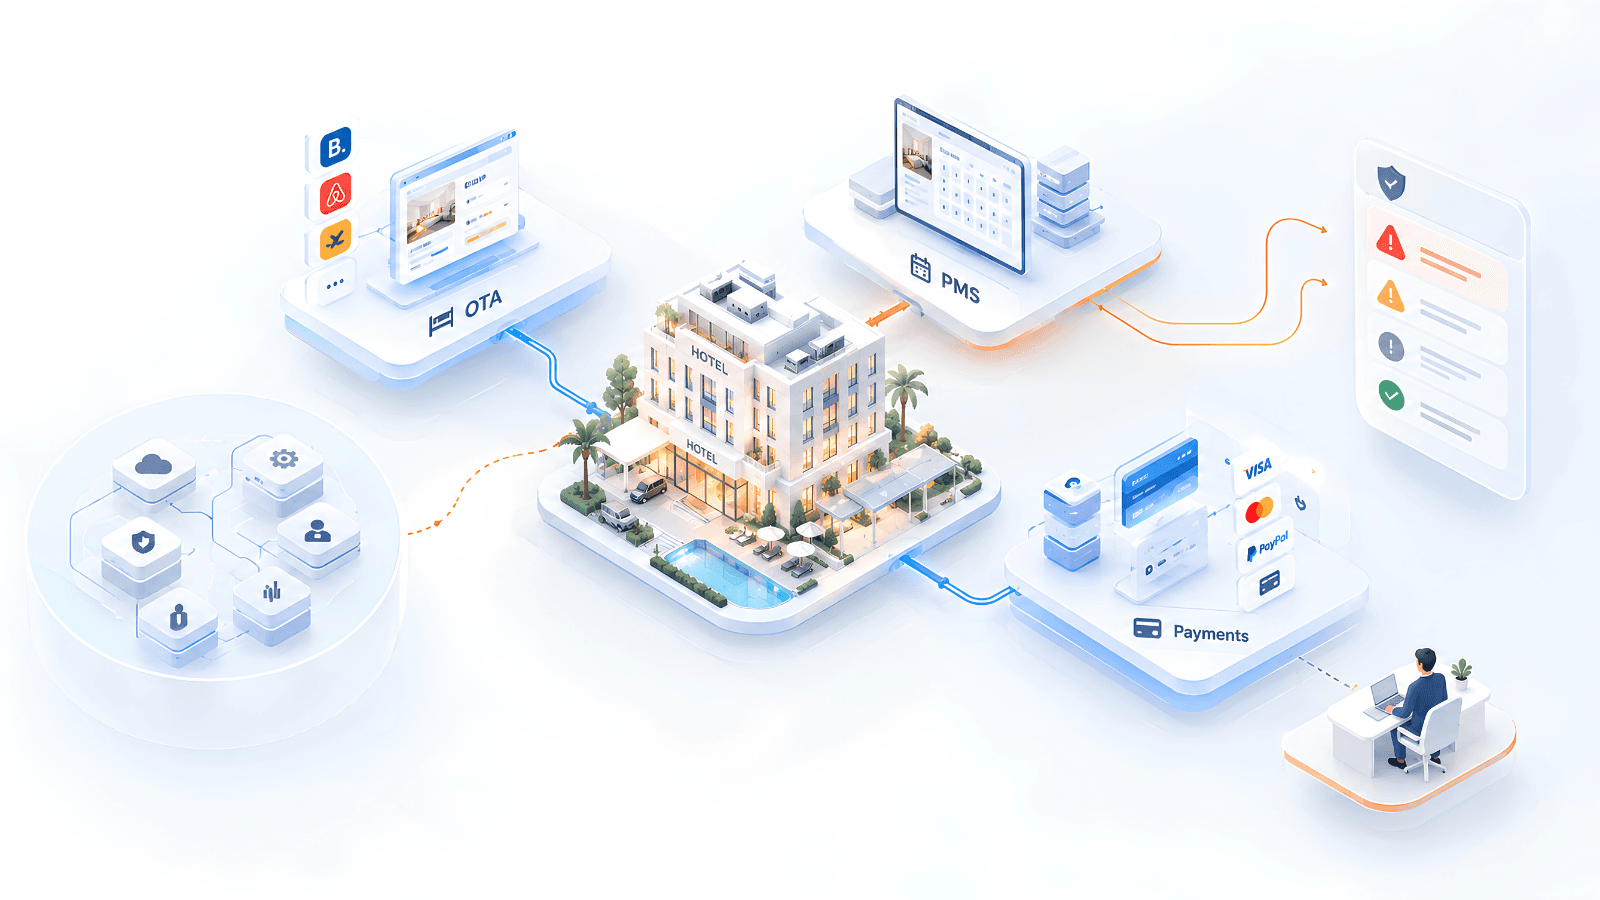
La pile d'un hôtel est une chaîne de plateformes qui décident ensemble si un client peut réserver, payer et entrer physiquement dans sa chambre, et chaque couche défaille à sa manière par l'intermédiaire d'un tiers. Le tableau recense les couches, ce que chacune détient et son principal mode de défaillance lié à un tiers. Les fournisseurs cités illustrent le marché, ils ne constituent pas un classement.
| Couche | Fournisseurs types | Ce qu'elle détient ou contrôle | Principal mode de défaillance lié à un tiers |
|---|---|---|---|
| OTA et plateformes de réservation | Booking.com, Expedia, Airbnb, Trip.com | Identité des clients, réservations, messagerie, souvent le paiement | Prise de contrôle du compte extranet, hameçonnage des clients, fraude aux versements |
| PMS | Oracle OPERA Cloud, Mews, Cloudbeds, Apaleo ; Guesty, Hostaway pour la location de courte durée | Fiches clients maîtres, folios, jetons, copies de pièces d'identité | Une panne bloque l'enregistrement et l'encodage des clés ; fuite de jetons d'API |
| Channel manager | SiteMinder, D-EDGE, RateGain | Tarifs, disponibilités, flux de réservations vers des centaines de canaux | Échec de synchronisation, panne en cascade, identifiants compromis |
| CRS et moteur de réservation | Sabre SynXis, Amadeus, TravelClick | Réservations directes, saisie des cartes | Exposition des données de carte, injection de script sur la page de paiement |
| Paiements | Adyen, Stripe, Worldline, Nexi, cartes virtuelles des OTA | Données de carte, tokenisation, versements | Extension du périmètre PCI, cartes virtuelles transmises en clair, fraude aux versements |
| Contrôle d'accès | dormakaba Saflok, ASSA ABLOY, Salto, Nuki | Accès physique aux chambres | Falsification de clés, panne des serrures cloud |
| Wi-Fi, IoT, services informatiques | Infogérants (MSP), fournisseurs Wi-Fi et EDR | Réseau, postes de travail | Panne dans la chaîne d'approvisionnement, ingénierie sociale sur le support |
Un établissement indépendant (l'échantillon HOTREC affiche une médiane de 39 chambres et 74 % d'indépendants) exploite généralement dix à vingt de ces services sans aucun personnel dédié à la sécurité. Un gestionnaire de locations de courte durée remplace le PMS par Guesty ou Hostaway, ajoute la tarification dynamique et des serrures connectées, et se retrouve avec une pile où l'annonce OTA, le PMS et le fournisseur de serrures décident ensemble si un client qui a payé franchit la porte.
D'où viennent les pertes les plus lourdes ?
Les fuites les plus dommageables dans l'hôtellerie viennent du fournisseur d'un fournisseur, la quatrième partie que ni les clients ni les hôtels ne voient. La fuite Sabre SynXis en est l'archétype. Selon le rapport 10-K de Sabre, un attaquant a obtenu les identifiants d'un compte du système central de réservation SynXis. Sabre chiffrait bien les données de carte, mais ce compte avait le droit de les lire en clair. L'attaquant a eu accès au système d'août 2016 à mars 2017, et le procureur général du Connecticut indique que la fuite a exposé les données d'environ 1,3 million de cartes bancaires, pour des enseignes dont Four Seasons, Kimpton et Loews. Un accord transactionnel conclu avec plusieurs États a coûté 2,4 millions de dollars à Sabre et l'a obligé à préciser dans ses contrats les responsabilités de chaque partie en cas de fuite. C'est tout l'enjeu de cet article : des clients ayant réservé via des OTA, dans des établissements de luxe, ont perdu leurs données de carte à cause d'un système de réservation dont ils n'avaient jamais entendu parler, et ce sont les hôtels qui ont dû notifier les clients.
La version actuelle du même schéma est la vague de fraude sur l'extranet Booking.com, désormais industrialisée. Microsoft suit depuis fin 2024 le groupe qu'il nomme Storm-1865, qui se fait passer pour Booking.com auprès du personnel hôtelier avec de faux avis et de fausses demandes de vérification poussant les employés à exécuter des commandes malveillantes, lesquelles installent un logiciel de vol d'identifiants. Le rapport « I Paid Twice » publié par Sekoia en 2025 décrit la suite : avec les identifiants extranet volés, les fraudeurs contactent les clients par e-mail ou WhatsApp en citant les vrais détails de leur réservation et les redirigent vers de fausses pages de paiement, si bien que le client paie une fois l'hôtel et une fois l'attaquant. En avril 2026, Booking.com a informé des clients que des tiers non autorisés avaient pu accéder à certaines informations de réservation, a réinitialisé les codes PIN des réservations et a précisé que ses propres systèmes financiers n'avaient pas été touchés. Booking.com n'a pas confirmé la cause profonde, et l'attribuer à des comptes partenaires hôteliers compromis relève de l'inférence d'analystes, non d'une déclaration de l'entreprise. La chaîne reste instructive dans tous les cas : un clic à la réception devient une compromission de l'extranet, puis une perte financière pour le client, puis un avis de fuite de la plateforme, et finit par atteindre la réputation de l'établissement, sans qu'aucun des contrôles défaillants ne figure dans le contrat entre l'hôtel et ce client.
Que se passe-t-il quand un fournisseur s'arrête, tout simplement ?
La disponibilité est un risque tiers au même titre que la confidentialité, et la défaillance d'un seul fournisseur peut bloquer l'enregistrement, les paiements et l'accès aux chambres dans des milliers d'établissements à la fois. Le 19 juillet 2024, une mise à jour défectueuse du capteur CrowdStrike a planté 8,5 millions d'appareils Windows, soit moins de 1 % du parc selon Microsoft, et a paralysé l'exploitation de grandes chaînes. Marriott a indiqué travailler avec ses fournisseurs pour en limiter l'impact, un resort Hilton a ouvert les chambres manuellement, et certains établissements ont photocopié des cartes pour encaisser. Les hôtels n'avaient commis aucune faute : un fournisseur choisi par leur prestataire informatique avait simplement cédé. La divulgation Unsaflok de mars 2024 montre le même problème de coordination sous forme physique. Des failles des systèmes dormakaba Saflok permettaient de fabriquer une carte-clé ouvrant n'importe quelle porte d'un établissement, sur plus de trois millions de serrures dans environ 13 000 établissements de 131 pays. Un an après le début des correctifs, seules 36 % environ avaient été mises à jour ou remplacées, car la correction exige de mettre à jour les serrures, de réémettre les cartes et de moderniser le logiciel d'encodage, bien plus qu'un simple correctif.
La réglementation fait-elle désormais peser le risque tiers sur l'hôtel ?
Oui, et le paiement est le levier le plus net, car l'exigence 12.8 de la norme PCI DSS impose déjà à tout hôtel qui accepte les cartes une démarche formelle de gestion du risque tiers. PCI DSS v4.0.1 est la seule version en vigueur, et ses exigences à date différée sont obligatoires depuis le 31 mars 2025. L'exigence 12.8 impose un inventaire des prestataires de services, des reconnaissances écrites de responsabilité, une diligence préalable, un suivi au moins annuel et une répartition documentée des responsabilités : c'est un mandat de gestion du risque tiers clé en main. Les contrôles des pages de paiement prévus aux exigences 6.4.3 et 11.6.1 existent précisément à cause de l'injection de scripts dans les moteurs de réservation, et l'obligation de chiffrement robuste sur les réseaux publics proscrit l'habitude répandue de recevoir les données des cartes virtuelles des OTA par simple e-mail.
En Suisse, la LPD ajoute une dimension personnelle pour les dirigeants. Le responsable du traitement doit s'assurer que le sous-traitant est en mesure de garantir la sécurité des données (art. 9 LPD), le sous-traitant doit l'informer dans les meilleurs délais de toute violation (art. 24 LPD), et l'art. 61 LPD prévoit des amendes allant jusqu'à 250 000 francs à l'encontre des personnes physiques en cas de violation intentionnelle, notamment lorsqu'elles confient un traitement à un sous-traitant sans respecter l'art. 9. Pour les gestionnaires de locations de courte durée, le règlement (UE) 2024/1028, applicable depuis le 20 mai 2026, fait de l'exactitude des données d'annonce tout au long de la chaîne PMS, channel manager et OTA une dépendance de conformité : les plateformes doivent vérifier les numéros d'enregistrement et transmettre des données d'activité aux systèmes nationaux. L'hôtellerie n'est pas un secteur nommé par NIS2, mais la directive l'atteint malgré tout par les clauses de chaîne d'approvisionnement que répercutent les OTA, les fournisseurs cloud et les infogérants soumis à la directive : l'obligation arrive par le contrat, pas par la liste des secteurs.
Le dernier fournisseur arrivé dans la pile : les assistants de réservation IA
Les assistants de réservation IA sont le tiers le plus récent de la pile hôtelière, et le seul avec lequel aucun établissement n'a signé de contrat, qu'aucun n'a évalué ni inscrit à son registre des fournisseurs. Les voyageurs ouvrent de plus en plus ChatGPT, Gemini ou les réponses IA de Google pour savoir où séjourner, et ces systèmes se placent entre l'établissement et le client, dans la même position structurelle qu'une OTA, mais sans clauses de traitement des données, sans obligation de notification des violations, sans matrice de responsabilités et sans moyen fiable de corriger ce qu'ils disent de vous : c'est la définition même d'un tiers non évalué. Pour une équipe de gestion du risque tiers, la première tâche consiste simplement à le nommer comme partie, car une pile qui comptait déjà l'OTA, le channel manager et le fournisseur de serrures compte désormais un intermédiaire de découverte pour lequel aucune des questions habituelles de diligence n'a été écrite.
L'exposition joue dans deux sens. Côté risque, ces mêmes assistants sont déjà usurpés dans les vagues d'hameçonnage décrites plus haut, et tout concierge IA ou outil de chat qu'un établissement ajoute devient une intégration de plus qui conserve des conversations avec les clients et, le plus souvent, un sous-traitant ultérieur de plus à cartographier. Côté commercial, l'assistant décide de plus en plus si l'établissement apparaît ou non, ce qui fait de la visibilité dans l'IA une dépendance opérationnelle plutôt qu'un simple sujet marketing. Un établissement invisible sur le canal qu'utilisent désormais ses clients a un problème de distribution qu'aucun contrat OTA ne réglera.
Un cadre de gestion du risque tiers pour les établissements sans équipe de sécurité
Le programme n'a pas besoin d'être lourd, il doit porter sur la concentration. Recensez chaque fournisseur qui touche aux données des clients, aux paiements, à la tarification ou à l'accès physique, puis classez-les par niveau en plaçant en niveau 1 les OTA, le PMS, le channel manager, le moteur de réservation, le prestataire de paiement et les serrures. Pour chaque fournisseur de niveau 1, notez ce qu'il détient, comment il s'intègre, quels identifiants il utilise, ses sous-traitants et sa région d'hébergement, car la quatrième partie que vous ne voyez pas est généralement celle qui vous fait tomber.
Cartographiez ensuite la concentration, pas seulement la liste. Pour chaque fonction critique, indiquez la part du chiffre d'affaires qui en dépend et les quatrièmes parties sur lesquelles elle repose, et signalez tout fournisseur cloud, de paiement ou de sécurité des postes que plusieurs de vos fournisseurs de niveau 1 partagent sans le dire. Un établissement dont 70 % des revenus OTA passent par Booking.com et dont le PMS, le channel manager et le moteur de réservation partagent une même région cloud est fortement concentré, même si chaque fournisseur est certifié ISO 27001. Posez les questions de diligence qui comptent vraiment : MFA imposée et rôles individuels sur chaque extranet, périmètre ISO 27001 et rapports SOC 2 du PMS et du channel manager, attestation PCI et matrice de responsabilités au sens de l'exigence 12.8.5 pour les paiements, abandon des technologies de cartes obsolètes pour les serrures. Là où les conditions ne se négocient pas, comme avec les OTA, documentez l'écart et compensez par vos propres contrôles. Enfin, répétez les défaillances qui se produiront réellement : une prise de contrôle du compte extranet, une panne du PMS ou du channel manager qui impose d'imprimer chaque soir la liste des arrivées et de prévoir une procédure manuelle pour les clés, et une panne des postes de travail, qui ne se surmonte que si au moins un poste de la réception fonctionne avec un autre agent ou un autre système d'exploitation. Adossez l'ensemble aux mesures relatives aux fournisseurs de l'ISO/IEC 27001:2022 et à l'exigence 12.8 de PCI DSS, et testez-le au moins une fois par an.
Chaque incident cité ici répète la leçon que les équipes de gestion du risque tiers rencontrent dans tous les autres secteurs : l'hôtel reste responsable de données et d'une continuité qu'il ne contrôle pas physiquement. L'unité à gérer n'est donc pas la liste des fournisseurs, mais la concentration qu'elle recèle. Cartographiez la pile, classez-la par niveau, trouvez les quatrièmes parties que partagent vos fournisseurs critiques, et traitez chaque nouvel intermédiaire, IA comprise, comme une partie à évaluer avant qu'il ne devienne la porte d'entrée.
FAQ
Qu'est-ce que le risque tiers dans l'hôtellerie ?
Le risque tiers dans l'hôtellerie désigne l'exposition créée par les plateformes externes dont un établissement dépend pour fonctionner : OTA, logiciel de gestion hôtelière (PMS), channel manager, prestataires de paiement et fournisseurs de serrures connectées. L'hôtel reste juridiquement responsable des données de ses clients et de la continuité de son activité, alors que ces fournisseurs, et leurs propres fournisseurs, en contrôlent physiquement l'essentiel. Le schéma de perte dominant est une fuite ou une panne qui naît chez l'un de ces prestataires et se propage jusqu'à l'établissement et à ses clients.
Booking.com représente-t-il un risque de sécurité pour les hôtels ?
Booking.com est un point de concentration plutôt qu'une plateforme peu sûre : avec 68,8 % des réservations OTA en Europe, un seul compte extranet hôtelier compromis peut exposer une grande part des données clients d'un établissement. Depuis fin 2024, le groupe que Microsoft nomme Storm-1865 mène des campagnes d'hameçonnage qui usurpent Booking.com auprès du personnel hôtelier pour voler les identifiants extranet, ensuite utilisés pour escroquer directement les clients. Ce n'est généralement pas la plateforme qui est piratée : le point d'entrée est l'identifiant extranet de l'hôtel.
Que se passe-t-il si le PMS ou le channel manager d'un hôtel tombe en panne ?
Une panne du PMS ou du channel manager peut bloquer simultanément l'enregistrement, l'encodage des clés, la mise à jour des tarifs et la synchronisation des réservations, car toutes ces fonctions passent par un seul fournisseur. L'incident CrowdStrike de juillet 2024 en a montré l'ampleur, en paralysant de grandes chaînes et en imposant l'ouverture manuelle des chambres et l'encaissement par photocopie des cartes. La parade est organisationnelle plus que technique : imprimer chaque soir la liste des arrivées et des départs, prévoir une procédure manuelle pour les clés et une solution de paiement hors ligne.
Qui est responsable quand le fournisseur d'un hôtel subit une fuite de données ?
L'hôtel reste en général responsable, car le droit de la protection des données rend le responsable du traitement comptable de ses sous-traitants. En Suisse, l'art. 9 LPD impose au responsable du traitement de s'assurer que le sous-traitant peut garantir la sécurité des données, et l'art. 61 LPD prévoit des amendes jusqu'à 250 000 francs à l'encontre des personnes physiques qui sous-traitent sans respecter cette obligation. Dans l'UE, l'art. 28 du RGPD encadre les contrats de sous-traitance et le responsable du traitement porte l'obligation de notification sous 72 heures : la fuite du fournisseur devient la déclaration de l'hôtel.
PCI DSS s'applique-t-il aux petits hôtels indépendants ?
Oui, PCI DSS s'applique à tout hôtel qui accepte les paiements par carte, quelle que soit sa taille, et l'exigence 12.8 impose expressément une démarche de gestion du risque tiers : inventaire des prestataires liés au paiement, reconnaissances écrites de responsabilité, diligence préalable, suivi au moins annuel et matrice de responsabilités documentée. PCI DSS v4.0.1 est la seule version en vigueur depuis le retrait de la v4.0 fin 2024, et ses exigences à date différée sont obligatoires depuis le 31 mars 2025.
Qu'était la fuite Sabre SynXis et pourquoi compte-t-elle ?
La fuite Sabre SynXis a exposé les données d'environ 1,3 million de cartes bancaires entre août 2016 et mars 2017, après qu'un attaquant a obtenu les identifiants d'un compte du système central de réservation capable de lire les données de carte en clair. Elle a touché quelque 36 000 établissements et des enseignes de luxe comme Four Seasons et Kimpton, et a coûté à Sabre un accord de 2,4 millions de dollars avec plusieurs États américains. C'est le cas d'école de la quatrième partie : des clients ont perdu leurs données via un système de réservation dont ils ignoraient l'existence, et les notifications sont retombées sur les hôtels.
Les serrures connectées des hôtels sont-elles sûres ?
Les serrures connectées sont un risque tiers comme les autres, comme l'a montré en mars 2024 la divulgation Unsaflok : des chercheurs ont découvert dans les systèmes dormakaba Saflok des failles permettant de fabriquer une carte-clé ouvrant n'importe quelle porte d'un établissement. Plus de trois millions de serrures étaient concernées dans environ 13 000 établissements de 131 pays, et seules 36 % environ étaient corrigées un an après le début des correctifs. Cette lenteur tient à la nature de la correction, qui exige de mettre à jour les serrures, de réémettre les cartes-clés et de moderniser le logiciel d'encodage : un projet multi-fournisseurs, pas un simple correctif.
Les assistants de réservation IA sont-ils un risque tiers pour les hôtels ?
Les assistants de réservation IA comme ChatGPT et Gemini sont un tiers émergent que la plupart des hôtels n'ont jamais évalué, alors qu'ils s'interposent de plus en plus entre l'établissement et le client. Ils présentent une dimension sécurité, puisqu'ils sont usurpés dans des campagnes d'hameçonnage et que tout outil de concierge IA ajoute un sous-traitant qui conserve des conversations clients, et une dimension commerciale, puisqu'ils déterminent si un établissement est recommandé ou non. Une équipe de gestion du risque tiers doit inscrire la couche IA comme partie à son inventaire des fournisseurs plutôt que de la laisser hors contrat et hors cartographie.
Comment les assistants IA choisissent-ils les hôtels qu'ils recommandent ?
Les assistants IA décomposent la question d'un voyageur en de nombreuses sous-requêtes, récupèrent un passage par sous-requête dans les sources auxquelles ils font confiance, et recommandent les établissements décrits de façon claire et cohérente sur le web plutôt que ceux qui arrivent simplement en tête dans la recherche classique. Un hôtel peut donc être très visible sur Google et absent d'une recommandation IA si ses informations sont minces, incohérentes ou absentes des sources qu'utilisent ces systèmes. Comprendre comment les assistants IA choisissent les hôtels qu'ils recommandent devient une dépendance opérationnelle pour les établissements, car un hôtel invisible sur le canal qu'utilisent ses clients a un problème de distribution qu'aucun contrat OTA ne réglera.
ChatGPT est-il un tiers qu'un hôtel doit prendre en compte au titre du RGPD ?
Lorsqu'un hôtel intègre délibérément un outil d'IA qui traite des données clients, comme un concierge IA ou un assistant de chat, le fournisseur est un sous-traitant ou un sous-traitant ultérieur et s'inscrit dans la chaîne de l'art. 28 du RGPD comme n'importe quel autre prestataire, et dans celle de l'art. 9 LPD en Suisse. Lorsque des clients utilisent de leur propre chef un assistant public pour se renseigner sur un établissement, l'hôtel n'a aucune relation contractuelle avec lui, et c'est précisément là que se situe la lacune : l'assistant influence les réservations et représente l'établissement tout en échappant à tous ses contrôles. Dans les deux cas, la couche IA doit être identifiée et évaluée, pas ignorée.
Quel est le degré de concentration du marché des OTA hôtelières ?
Le marché européen des OTA hôtelières est fortement concentré : selon l'étude HOTREC 2026, Booking Holdings détient 68,8 % des réservations OTA et Expedia Group 16,6 %, soit 85,4 % à eux deux. Calculé à partir de ces parts, l'indice de Herfindahl-Hirschman du marché avoisine 5 000, environ le double du seuil de 2 500 au-delà duquel les régulateurs parlent de forte concentration. En Suisse, la concentration est encore plus marquée, Booking.com dépassant à lui seul 70 % des réservations en ligne des établissements interrogés.
Comment un petit hôtel sans équipe de sécurité peut-il gérer le risque fournisseurs ?
Un petit hôtel gère le risque fournisseurs en s'attaquant à la concentration plutôt qu'en tentant d'auditer chaque prestataire, puisqu'il n'a aucun levier sur une plateforme qui détient l'essentiel de ses réservations. Concrètement, il s'agit de recenser et classer par niveau chaque fournisseur qui touche aux données clients, aux paiements, à la tarification ou à l'accès physique, de repérer les fournisseurs cloud, de paiement ou de sécurité des postes que plusieurs prestataires critiques partagent, d'imposer la MFA et des rôles individuels sur chaque extranet, et de répéter les pannes et prises de contrôle de compte qui se produiront réellement. Adosser le programme aux mesures relatives aux fournisseurs de l'ISO/IEC 27001:2022 et à l'exigence 12.8 de PCI DSS le rend défendable sans équipe de sécurité.
Vous souhaitez appliquer cela à votre écosystème fournisseurs ? Découvrez la plateforme en action et cartographiez vos principaux risques fournisseurs en direct lors d'une présentation.